
这是emlog建站系统的一款插件。要使用此插件,您需要先安装emlog系统。
安装教程
无代码加密 无额外授权 版本号:1.1.0
适配PHP:7.4,8.1
最近更新:1.1.0 1天前
仅保留2FA功能
为什么装它
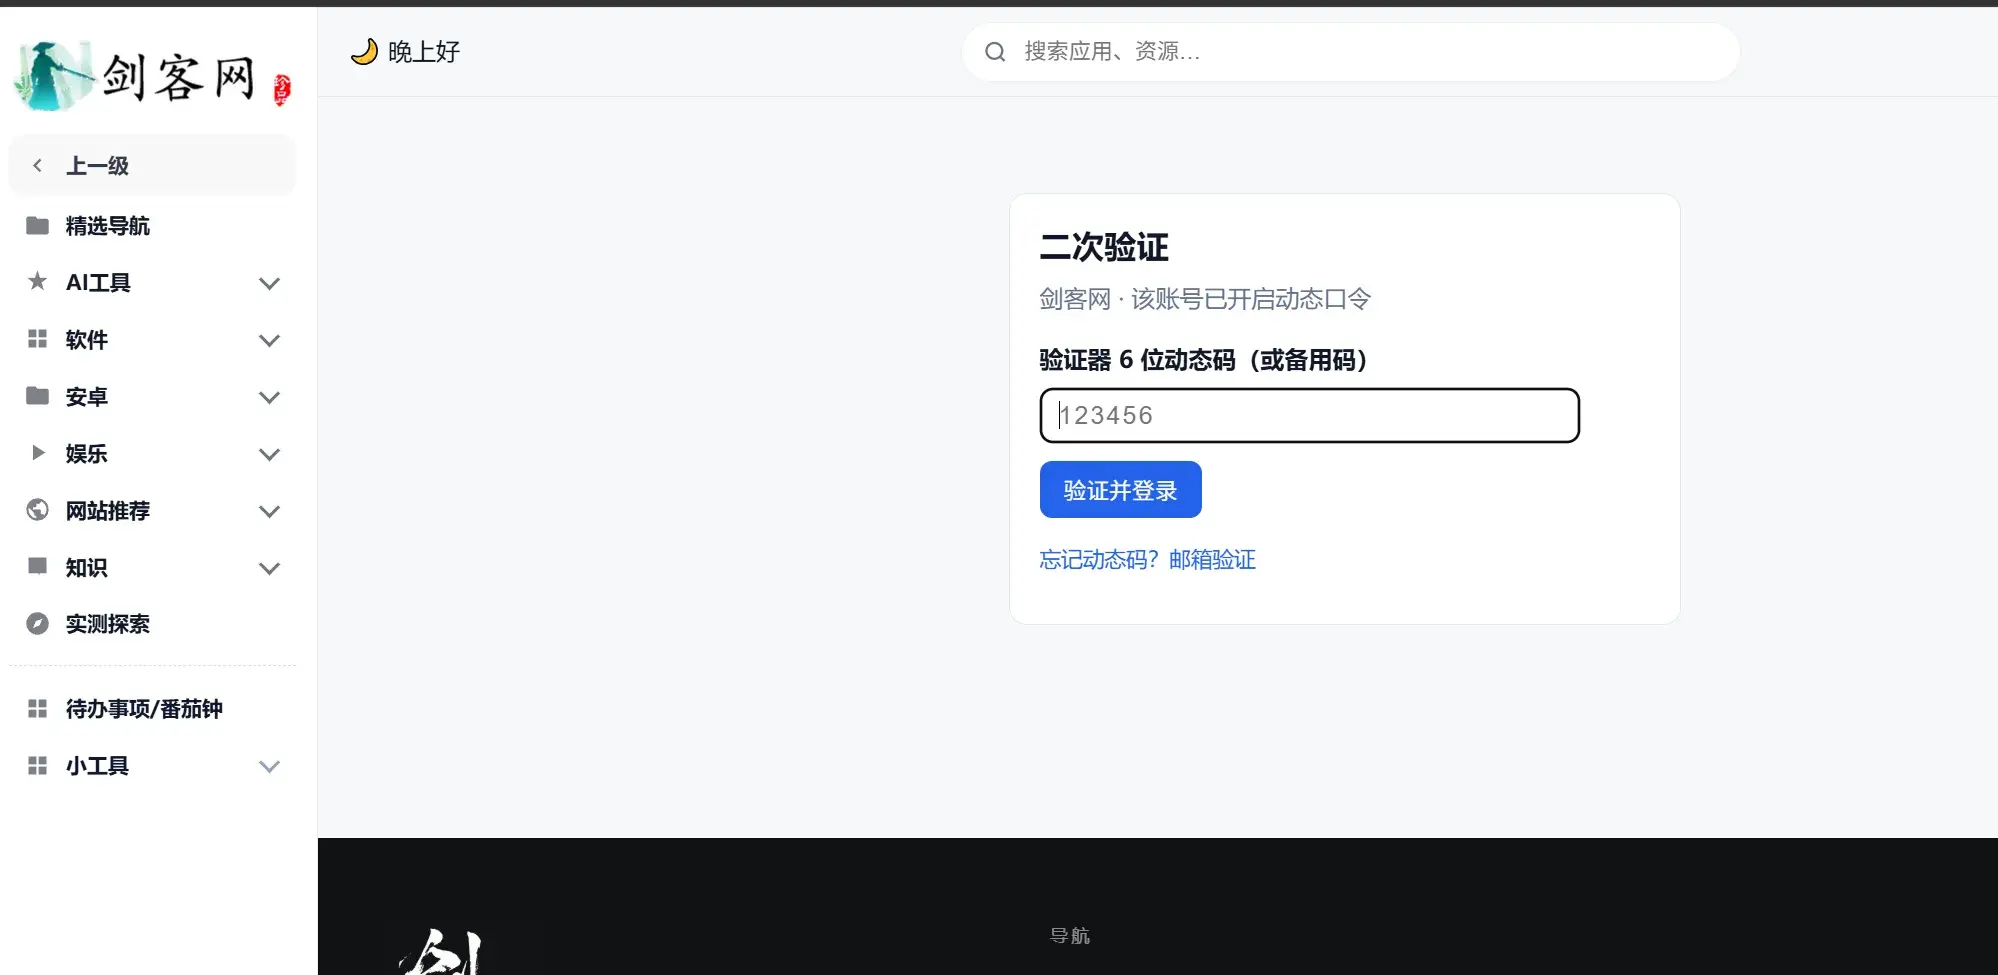 emlog 后台登录只有一层密码。密码一旦泄露——撞库、复用、钓鱼、浏览器里存的那串自动填充被人翻到——攻击者拿到的就是完整后台权限:发文章、改模板、装插件。模板里塞一句话木马,等于整站拱手让人。
改密码、加验证码都不解决根本问题:密码是单因子,泄露即失守。
这个插件做两件事:
(用户可以按自己喜好设置是否,而不是全部都开启,当然后台设置提供了全部开启的选择)
- 给账号加第二因子(手机验证器上的 6 位动态码),密码泄露也进不来;
- 顺手给 emlog 核心几个已知问题打运行时补丁——不改核心文件,升级 emlog 不会被覆盖。
每用户 TOTP 二次验证
和商店里那个强制全体管理员开启的「动态口令」不同:本插件默认由用户自己在后台手动开启,管理员可以在策略里要求「仅管理员」或「全员」强制。
- 标准 TOTP:30 秒刷新、6 位数字、SHA1、
otpauth://协议 - 兼容 Google Authenticator、Microsoft Authenticator、1Password、FreeOTP、Bitwarden 等
- 只拦后台账号密码登录和邮件验证码登录;REST / API 入口按白名单豁免,不影响接口对接
- 绑定成功后给 8 个一次性备用码(每个 80 bit 熵;库里只存 HMAC 摘要,不存明文)
- 备用码弄丢了还能走邮箱验证码恢复(60 秒冷却,每小时最多 10 封)
- 同一个动态码不能重复使用(记录计数器,防重放)
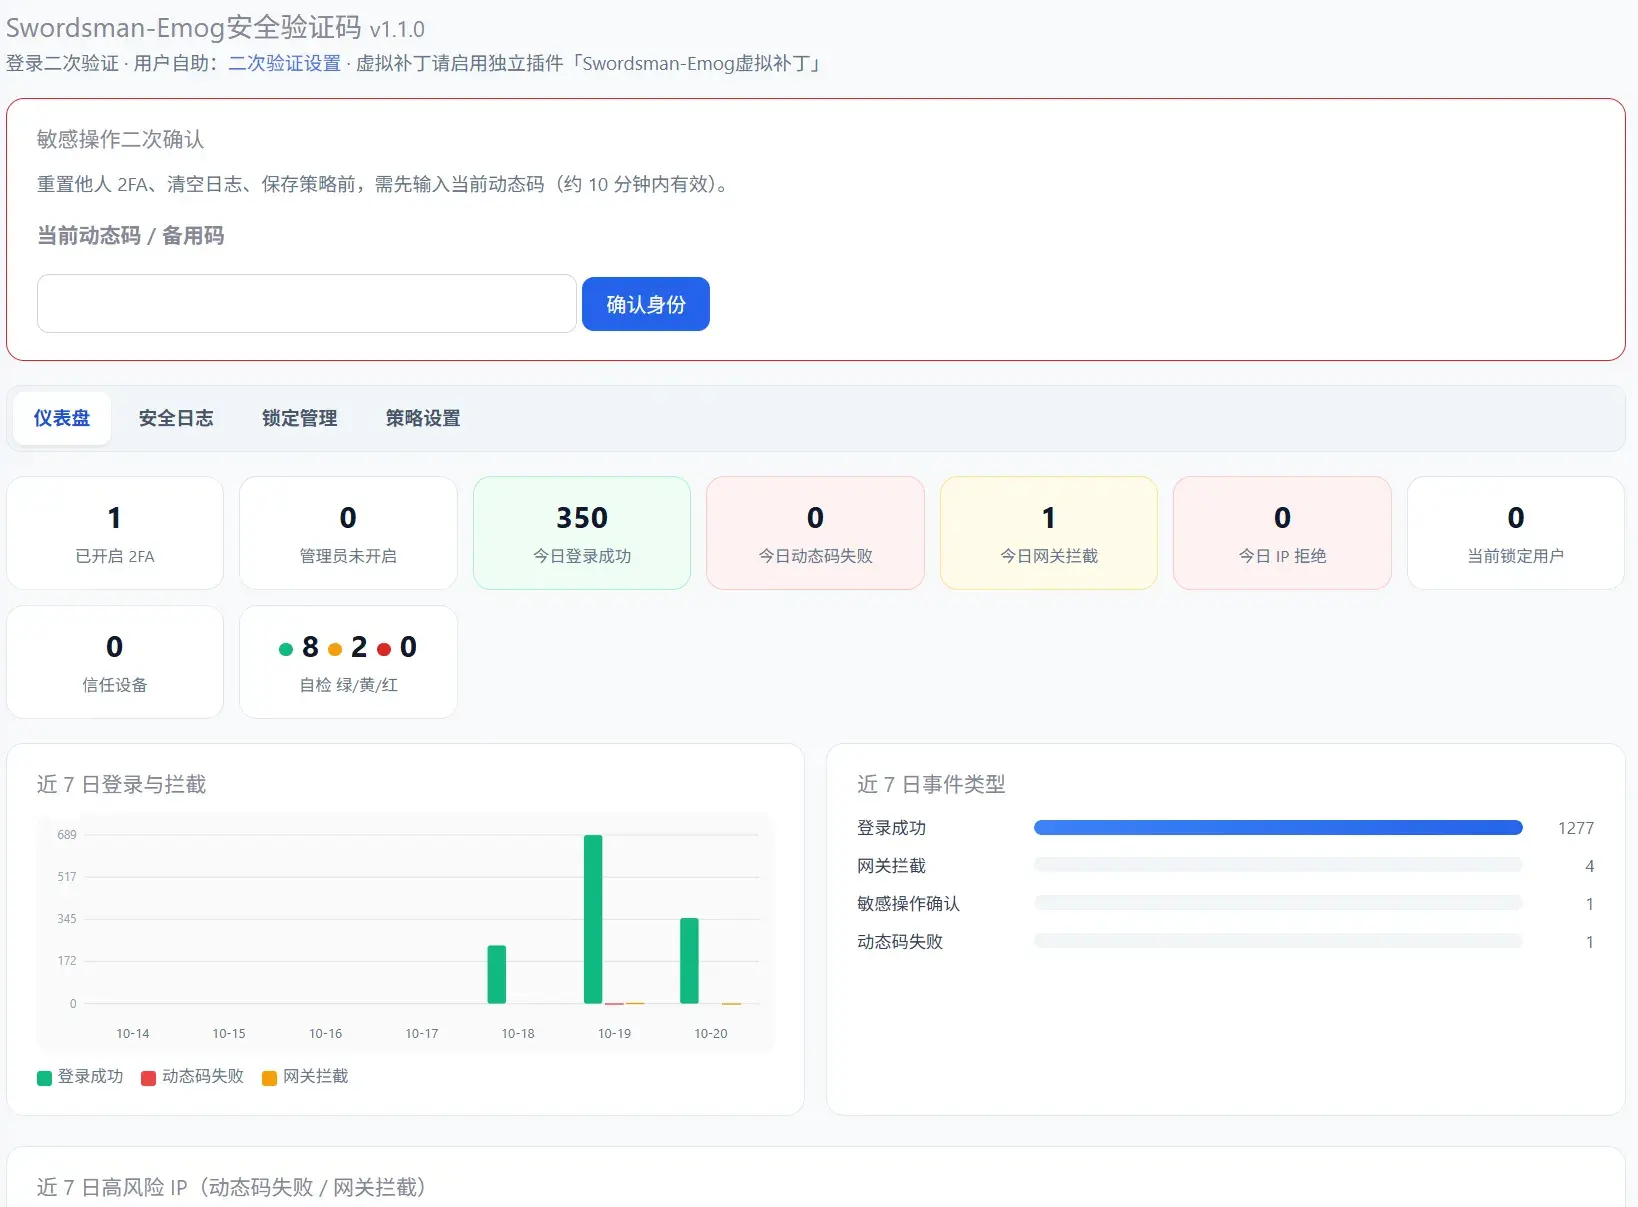
- 连续输错 8 次锁定 15 分钟;管理员在「锁定管理」里解锁,解锁不会删掉密钥
-
1.1.0
1天前仅保留2FA功能
-
1.0.10
3天前优化IP获取,XSS 分层文案:深度项默认开(CSRF/Origin、内容/属性剥离、安全头等);浅层探针仍默认关。 会话 Cookie 默认加固:PHPSESSID 补 HttpOnly + SameSite=Lax(HTTPS 再加 Secure)。
-
1.0.8
3天前优化各类安全防御相关内容